Languages

Saturday, November 23, 2013

Porque, e como aconteceu tanta cagada em Novembro

 Então, agora que todos você já tomaram seu tempo para trocar aquela velha e manjada senha que usava em todos os sites (e só espero que não seja 123456), vamos parar um pouco para conversar dos motivos por trás disso.

Antes de mais nada, eu não cheguei a noticiar aqui todos os vazamentos de senha que ocorreram este mês, apenas o maior que foi o da Adobe. Possivelmente vocês viram sites de notícias por aí tratando sobre ataques hackers que ocorreram nesse mês em especial. Vamos fazer uma breve passada por eles:

  • 130 milhões de senhas criptografadas de forma fraca foram roubadas da Adobe.
  • O código fonte do Adobe Photoshop também vazou na internet
  • 42 milhões de senhas sem criptografia NENHUMA foram roubadas da Cupid Media, a grande empresa por trás de sites de busca de namoros online.
  • 840 mil senhas do MacRumors, um fórum largamente frequentado por amantes de plataformas Apple.
  • Invasão e roubo de dados sensíveis do PR Newswire, um site americano importante de notícias e bolsa de valores.
  • Invasão do departamento de energia americano, exército e departamento de saúdo com roubo de informações sensíveis de funcionários com conta bancária. Vale ressaltar que o departamento de energia tem controle do arsenal nuclear americano.
  • Invasão e roubo de quase todos os dados da National White Collar Crime Center (NW3C), agência responsável por gerenciar todas as informações de ciber crime, além de registrar reclamações de violações de crimes na internet.
  • Invasão e derrubada de sites do governo de Singapura e de contas do primeiro ministro, em protesto aos regulamentos de internet.

OK, ainda devem ter mais coisas a adicionar a essa lista, primeiro eu vou conversar sobre o motivo, e depois sobre como eles fizeram isso, ok?
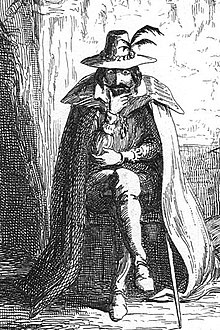
Black-and-white drawingNo dia 5 de novembro de 1605 foi feita a prisão do revolucionário Guy Fawkes, um dos responsáveis por uma conspiração que visava matar o rei James I (Seria Rei Tiago primeiro em português?), Guy foi pego com diversos barris de pólvora que seriam utilizados para mandar tudo pelo ar, e foi exatamente o que ele disse quando interrogado sobre o motivo de tanta pólvora.

Guy foi popularizado numa série de quadrinhos chamado V de vingança que depois gerou um filme com o mesmo nome, o protagonista usava uma máscara de Guy. Esta máscara depois se tornou símbolo de anonimidade durante o filme, e passou a ser utilizada pelo grupo Anonymous, perpetuando-se tal símbolo.

O Anonymous se trata de um grupo descentralizado que funciona como um nome comum entre cyber ativistas, ou hacktivistas.

Pudemos também ver muitas dessas máscaras durante os protestos no Brasil, não necessariamente ligadas ao grupo, mas ligadas ao filme e ao ideal de luta política que ele propõe.

Como celebração ao dia 5 de Novembro, se tornou comum entre os ativistas do grupo Anonymous provocar uma grande onda de protestos concentrada em forma de catástrofes pela internet, em geral eles escolhem o motivo, que neste ano foram as novas regulamentações de uso da internet que fere algumas liberdades antes concedidas.

Agora vamos falar sobre como isso tudo foi feito, e de novo vamos falar sobre a culpa da Adobe nisso tudo, só que agora se tratando de outro software deles, o ColdFusion.

O Adobe ColdFusion é uma framework para desenvolvimento Web, em termos simples é uma ferramenta completa para fazer sites, com capacidade de se conectar a bancos de dados, possui sua própria IDE e linguagem de scripting.

Bom, o ColdFusion é amplamente usado em sites por aí, entre eles sites da Adobe, os da Cupid Media, e do governo americano (olha que coisa linda).

No final do ano passado e começo deste ano, hackers descobriram diversas falhas muito graves no ColdFusion, dentre elas inclusive uma falha que permitia qualquer um ter acesso de administrador em qualquer site feito pela plataforma: http://www.exploit-db.com/exploits/27755/ , http://www.exploit-db.com/exploits/24946/

Com credenciais de administrador, eles foram capazes de fazer tudo o que quiseram nesses servidores, inclusive instalar um bot que garimpava dados e enviava para um servidor oculto.

E agora essas falhas de segurança já se tornaram conhecidas por todos, mas até que isso fosse descoberto, deu tempo de sobra para que pudessem pegar informações de sabe-se lá quantos sites além dos que se tornaram publicamente conhecidos.

Mas ainda tem uma reviravolta nessa história toda: existem peritos independentes que ficam cavando os servidores da deep web atrás de informações e novidades do ciber crime. E numa dessas escavações que foram encontradas as senhas da Adobe, da Cupid Media e da NW3C, todas no mesmo servidor, provavelmente onde os hackers guardavam suas pilhagens.

Mas se esses caras conseguiram achar, outros também conseguiam, e isso se provou verdade no final de Outubro e início de Novembro, quando soltaram no fórum do Anonymous a lista de logins e senhas da Adobe, bem como o código fonte do Photoshop.

As outras bases de dados ainda não apareceram por aí, mas com certeza já estão nas mãos de pessoas que poderão fazer de sua vida um inferno com elas. 

No fundo eu só tenho a agradecer as pessoas que soltaram a lista da Adobe na internet, porquê assim todo mundo ficou atento para o que os hackers já tem em mãos, é melhor você trocar a senha agora sabendo dos riscos do que ser pego de surpresa sem saber de nada..

E quanto a esses vazamentos de informações, é como eu sempre digo: uma vez na internet é como mijo na piscina, não tem como tirar a menos que esvaziem ela toda...

Tuesday, November 19, 2013

Adobe: um dos maiores vazamentos de senhas da história

Olá crianças! É com muito pesar que venho aqui hoje dizer para vocês mudarem suas senhas! agora!

Como muitos conhecem, uma ferramenta que quase todo mundo usa como o photoshop pedem agora que seus clientes façam uma inscrição no site da adobe quando você instala ele, certo?

Pois é, graças a isso a Adobe conseguiu ter uma base de dados com mais de 130 milhões de usuários, para você ter uma idéia de quanta gente isso representa, a população do brasil é de módicos 200 milhões...

Por volta de Dezembro do ano passado um hacker ético (sim isso existe!) conhecido como ViruS_HimA divulgou uma pequena lista de senhas do governo americano e de funcionários da adobe, como forma de incentivar eles a fecharem uma falha de segurança que ele encontrou no site.

Ele teve que recorrer a isso, já que quando ele avisou a empresa, ninguém se deu ao trabalho sequer de responder ao email dele ou corrigir o erro.

O problema é que as pessoas atentas, ao perceberem que de fato havia uma falha de segurança, que no caso era o bom e velho SQL injection, foram atrás de invadir o servidor antes que a adobe arrumasse, e graças a isso, um banco de dados gigantesco de emails, senhas, perguntas e respostas secretas pode ser encontrado nos profundos mares sombrios da internet, 130 milhões delas..

Como a maioria das pessoas tendem a usar a mesma senha em diversos sites, você sabe o que isso significa? uma catástrofe. Para você ter idéia, todos os proprietários de sites (inclusive eu!) usam o bom e velho photoshop. Se alguém pegar a senha de um proprietário de site, pode pegar a senha de todos os usuários deles, e por aí vai, criando uma rede gigante de caça a senhas, e você sabe bem onde isso vai parar.

Então mesmo que você não tenha conta na adobe, sua senha pode estar em risco! eu recomendo que mude suas senhas pelo menos dos serviços principais que usa, como email, facebook, etc...

Se você não sabe se tem conta na adobe e quer ver se foi comprometido, você pode pesquisar se seu email consta no vazamento pelo seguinte site: http://adobe.cynic.al/

Agora, vamos a lista das top 10 senhas mais usadas no site da adobe, se você ver a sua senha nessa lista, você é um idiota:

Colocação | Quantas pessoas usam | Senha
--------------------------------------------------------------
1.                1911938           123456
2.                446162            123456789
3.                345834            password
4.                211659            adobe123
5.                201580            12345678
6.                130832            qwerty
7.                124253            1234567
8.                113884            111111
9.                83411             photoshop
10.               82694             123123

fonte: http://stricture-group.com/files/adobe-top100.txt

Friday, September 13, 2013

Como parar com SPAM da sua operadora de celular


Cara! esses spams que tenho recebido da minha operadora (vivo) estão se tornando completamente sem noção!

Tem mensagem chegando de madrugada me acordando, mensagens com promoções de jogos, mensagens de ringtone, AFF!


Foi aí que descobri que uma resolução da Anatel de 2012 determina que as operadoras parem de enviar SPAM para os clientes que assim solicitarem.


Existem duas formas de solicitar isso, envie uma SMS com a palavra SAIR para o numero de sua operadora, no caso Claro (888), Oi (55555), TIM (4112) e Vivo (457).


Ou então ligue no serviço de atendimento e diga que você não quer mais receber SPAM, eles são obrigados a parar, caso não parem você pode ligar na Anatel (1331) com o protocolo do seu pedido e registrar uma denúncia.


E para fazer jus ao clima nerd deste blog, aqui o vídeo do episódio de Monty Python que deu origem a palavra SPAM (no contexto dessa coisa chata):


Debugging on PhpStorm

PhpStorm is a great IDE for php development, it is powerful, light and fully featured.
Actually I am a fan of all JetBrains IDEs, these guys know exactly what developers want.
It is quite simple to configure it so you can debug your php code, you can add breakpoints, stop code execution, analyze variables. Debugging gives you a whole new level of help while developing. So here's how to do it:

1- Open your php.ini located in your php installation folder.
2- Add the following code, changing folders to your actual php location, this example is for xampp on windows:

[XDebug]
zend_extension = "C:\xampp\php\ext\php_xdebug.dll"
xdebug.profiler_append = 0
xdebug.profiler_enable = 1
xdebug.profiler_enable_trigger = 0
xdebug.profiler_output_dir = "C:\xampp\tmp"
xdebug.profiler_output_name = "cachegrind.out.%t-%s"
xdebug.remote_enable = 1
xdebug.remote_handler = "dbgp"
xdebug.remote_host = "127.0.0.1"
xdebug.remote_port = 9000
xdebug.trace_output_dir = "C:\xampp\tmp"

OBS: under linux or mac, xdebug will be a .so file under /etc/php/extensions folder

3- Restart apache on xampp, this enables Xdebug

If you have trouble enabling Xdebug like this or don't have xdebug installed yet you can use the phpinfo() output to auto-build a config step-by-step for you here: http://xdebug.org/wizard.php

Now for Phpstorm configs:

4 - File > Settings
5- Go to Project Settings > PHP
6 - click ... On the side of the interpreter then + sign
7- Name = Php
8- PHP Home = your php home, ex: C:\xampp\php
9- Debugger = Xdebug
10- Click OK to close dialogs

11- Now go to Run > Debug... > Edit Configurations
12- + sign > PHP Web Application > click ... On the side of server
13- Name = Xdebug, host = your url ex: localhost
14- OK to close dialogs
15- At the toolbar, next to the bug button there is a telephone with a bug next to it and a block sign, click it to enable debugging
16- place a breakpoint in your code by clicking the line number on the left
17- now click the bug icon to start your browser and kill those bugs =)


Monday, September 9, 2013

Fechando todos os processos automaticamente antes de começar um jogo

Você já esteve tão puto com o lag nos seus jogos que saiu balançando um cactus por aí?


Bom, eu já!

Sempre quando estou jogando no computador algum processo estúpido agarra minha CPU e joga ela na merda! O Java por exemplo possui um detector que identifica o momento mais crucial do seu jogo para só então começar a atualizar automaticamente.

A solução para isso que eu sempre adotei foi de abrir o gerenciador de tarefas e matar tudo que aparecer por lá, Matar! Matar! Matar!

E somente então, só para garantir, eu clicava com o botão direito sobre o processo do meu jogo e colocava a prioridade dele como máxima.

Depois de algum tempo, decidi construir um script bat para matar todos os processos desnecessários, deixando apenas o essencial, e coloquei ele no meu desktop, assim posso rodar sempre antes de iniciar um jogo.

Também fiz algo especial nele, se você arrastar um arquivo exe para cima dele e soltar, ele ira matar todos os processos como de costume, mas depois irá iniciar aquele exe com prioridade alta!

E hoje estou compartilhando este pequeno porém útil script com você! Divirta-se...


Devidos créditos vão para Bharat Balegere do AgniPulse.com pela primeira versão deste bat

How to solve iPhone not syncing via Wi-Fi

Some time ago I faced this problem, I wanted to sync my iPhone via Wi-Fi with a windows computer over iTunes, I know iTunes and iPhone have this feature, but even doing everything necessary, it never worked!

As soon as I took my phone out of the cable it could not see my computer on the network anymore and neither my computer did.


What I noticed is that when I closed iTunes, stopped the "Apple Mobile Device" service and started it again my iPhone got instantly detected!

It's too bad that Apple can't fix this, iTunes already had so many updates and yet this problem continues!

The workaround was to build a script that, after my computer started up, it restarted this service and just then launched iTunes.

Here is the script, you can set it to run on boot by placing it in the startup folder under start menu.

If you do not want to run iTunes on boot you can remove the iTunes.exe line before the last one:

https://sites.google.com/site/thinkhackerblog/itunes.zip?attredirects=0&d=1


Sunday, September 8, 2013

Como baixar legendas automaticamente ao terminar o torrent

EDIT: Eu criei um tutorial passo a passo de como instalar o Legender e programar o uTorrent para baixar automatico as legendas para leigos, acesse: http://thinkhacker.blogspot.com.br/2014/05/como-baixar-legendas-automaticamente-ao.html

---------------

Um belo dia eu fiquei de saco cheio de ter que procurar a legenda pra cada um dos filmes que eu baixava, isso me tomava tanto tempo que eu já estava desistindo de ver filmes no pc e ficava apenas no netflix.

Esse plano já não funcionou mais quando eu comprei minha TV 3D, já que o netflix não oferece ainda esta categoria. Precisei achar uma forma mais fácil de legendar os filmes..

Foi aí que encontrei o legendasbrasil - http://www.legendasbrasil.com.br/um site que tem um aplicativo muito útil, para baixar as legendas direto do seu shell (clicando com botão direito no filme). 

A grande vantagem dele, além da praticidade, é que ele usa uma hash do filme para procurar, então a precisão dos resultados é muito superior pois você estará baixando uma legenda testada e que funciona com aquele exato vídeo.

Não deu muito tempo até que eu criasse preguiça de ir lá no meu pc para clicar no filme e mandar baixar legenda. 

E foi quando eu tive a idéia de usar linha de comando para baixar, assim eu poderia configurar o meu aplicativo de torrent favorito (o utorrent) para rodar esse comando automaticamente quando terminasse um download.

Isso não foi tão fácil quanto parecia, aparentemente o legendasbrasil não possui uma forma de rodar por linha de comando, então o máximo que eu conseguia fazer era abrir o tal wizard dele e ter que clicar em próximo próximo próximo toda vez!

Foi aí que eu comecei a analizar o tráfego com o wireshark, na intenção de entender como ele fazia para baixar as legendas. Após ver direito como funcionava o protocolo do legendasbrasil eu fiz um igual, só que de linha de comando, para baixar a melhor legenda instantaneamente, sem passar por todo aquele processo desnecessário.

E eis que vos apresento o legender, o nome é uma reles brincadeira do nome legenda em português, transformado para verbo, em inglês.

Sem demais baboseiras, ele funciona assim:

- Substitui o programa de wizard original, o perfectmatch.exe, por um que baixa a legenda direto sem fazer perguntas.

- Além disso tem um aplicativo de auxilio, o legender.exe, que facilita rodar em linha de comando e deve ser colocado no mesmo diretório do perfectmatch.

Para usar ele: legender.exe [arquivo_de_filme1] [arquivo_de_filme2] ...

- Criei também um legenddir.bat, que ao invés de um arquivo de filme, recebe um diretório. Ele roda o legender em todos os arquivos de um diretório, é esse que você vai usar no utorrent por exemplo.
Essa versão do legender so funciona com o legendasbrasil versão 2.27. Eu inclui o instalador do legendasbrasil no zip.

ATENÇÃO: o legendasbrasil é um adware, traduzindo eles ganham dinheiro instalando spywares na sua maquina. 

O instalador dele vem cheio de truques para tentar te ludibriar a aceitar um spyware, como por exemplo uma segunda e terceira EULA que vc precisa clicar em declinar para seguir sem instalar spyware.

Sabendo disso, instale ele com bastante calma, e leia bem o que você esta clicando a cada passo, desmarque todas as opções possíveis e você conseguira instalar ele sem colocar spywares no seu pc.

Depois de instalado o legendasbrasil jogue o conteúdo do zip na pasta de instalação, sobrescrevendo quando necessário.

Configure o seu aplicativo de torrent favorito para usar o legender.exe se quiser executar ele num arquivo especifico, ou o legenddir.bat para executar em um diretório. Eu prefiro o legenddir porque quando baixamos series que vem com muitos episódios eu quero legendar automaticamente todos eles.

O zip possui também um arquivo com instruções passo a passo.

Legender v0.1b, arquivos:
https://sites.google.com/site/thinkhackerblog/legender%200.1b.zip?attredirects=0&d=1

Legender v0.1b, código fonte (python):
https://sites.google.com/site/thinkhackerblog/legender%200.1b%20src.zip?attredirects=0&d=1