Languages

Wednesday, April 18, 2018

Como os hackers roubam criptomoedas

Este artigo é parte integrante de uma série de três artigos que serão publicados aqui, trata a respeito de uma investigação independente que fiz no mercado de criptomoedas como um todo, com foco em roubos recentes por Phishing que estavam ocorrendo na época de Março/2016 a Abril/2018 na Foxbit, bolsa brasileira de criptomoedas.

Endereços para doações:
BTC: 1FSzwTdndhtbjGtRTKiu2vQHHrVAPUGSZG
DCR: DsnWSf8qCZD85KR5mpidae5FEpJtuaARHir

Para baixar o relatório completo em PDF clique aqui: https://goo.gl/46oWm1

Neste artigo explicarei algumas técnicas mais utilizadas por agentes maliciosos de forma a capturar a senha de clientes, nas diferentes plataformas.

1. Phishing

O método conhecido como phishing é um dos mais simples e poderosos para se realizar captura de senhas em massa. Nele o hacker se aproveita da falta de conhecimento dos usuários de forma a levá-los a acreditar em uma página, e-mail ou mensagem falsa que possui grande similaridade com informações autênticas.
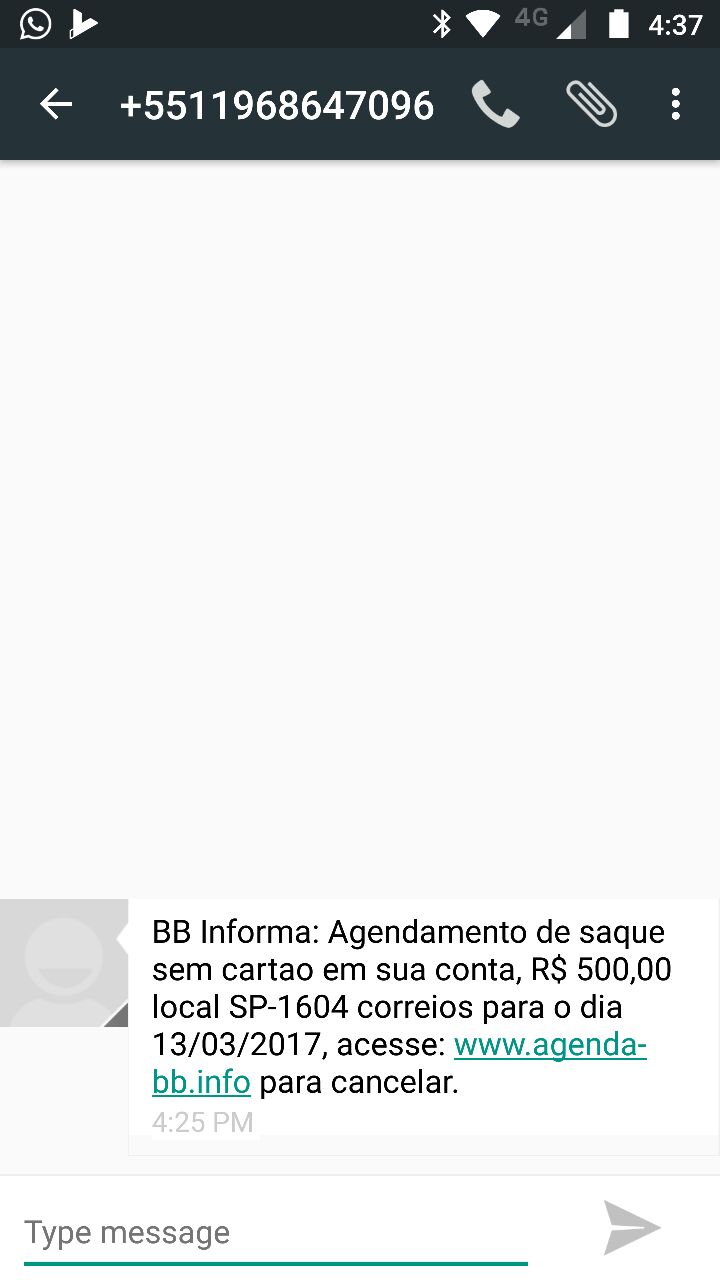


Imagem 1 - Exemplo de phishing por mensagem


Em pesquisa do laboratório Karpersky foi identificado que em 2017 53% dos phishings tinham como alvo sites financeiros: “Os ataques de phishing financeiro consistem em mensagens fraudulentas com links para sites que imitam páginas legítimas. Seu objetivo é obter as credenciais de crédito e de contas bancárias dos usuários, além de dados para acessar bancos on-line ou de transferência de dinheiro. Tudo para depois roubar o dinheiro da vítima. 53% dos ataques de phishing têm esse formato; mais da metade dos ataques no mundo todo visam roubar suas vítimas.” - Fonte: https://www.kaspersky.com.br/about/press-releases/2018_pela-primeira-vez-o-phishing-financeiro-responde-por-mais-de-50-percent-de-todos-os-ataques-de-phishing.


Nesse tipo de ataque normalmente não há um alvo específico, as mensagens são enviadas para o máximo número de pessoas possível.


No caso de criação de páginas falsas normalmente também são adotados artifícios para se ganhar destaque e receber o maior número de acessos possíveis, como por exemplo o uso de propagandas ou ações de marketing via e-mail.
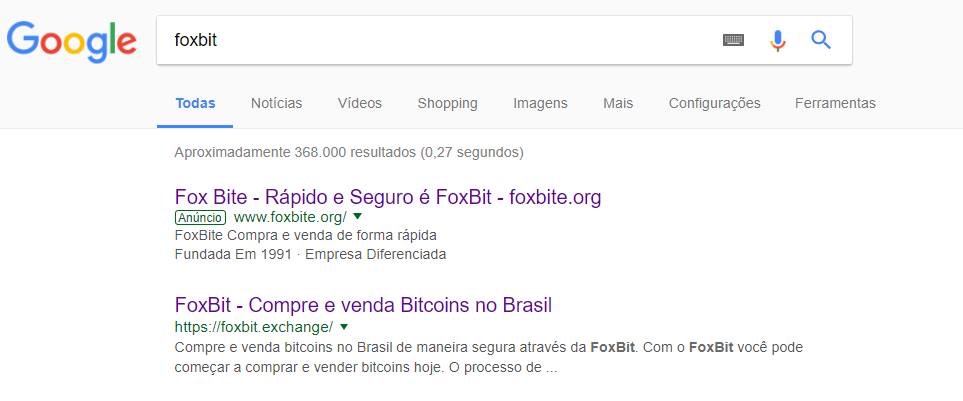


Imagem 2 - Exemplo de uso de propaganda para promover o phishing no Google, a página de phishing está acima da original nos resultados

No caso de uso de propagandas é muito utilizado o serviço Google AdWords, este serviço permite que sejam associadas palavras de busca chave para que a propaganda apareça no topo dos resultados. Um usuário desavisado, que tenha o costume de entrar no primeiro resultado das buscas, acaba sendo ludibriado a acessar a página falsa e submeter seus dados ao hacker.


Imagem 3 - Exemplo de página de phishing da bolsa Foxbit com características idênticas à original, permaneceu ativa de Julho até Agosto de 2017


Segundo o colunista de tecnologia João Kurtz: “O phishing é uma estratégia muito usada na propagação de malwares, como vírus e trojans. Ele, frequentemente, usa táticas de engenharia social para abordar as vítimas, fazendo com que suas contas de redes sociais sejam infectadas e usadas para espalhar o golpe. Seu método mais comum de espalhar softwares maliciosos é através do o envio de e-mails de spam, que direcionam o usuário para sites contaminados. Com o tempo, os golpes foram se diversificando e, até mesmo, usando eventos reais para se aproveitar da curiosidade dos internautas desprevenidos.” Fonte: http://www.techtudo.com.br/artigos/noticia/2012/01/o-que-e-phishing-e-malware.html Existem diversas formas de se combater esse tipo de phishing no mercado financeiro e tecnológico que serão debatidas mais adiante neste documento.

2. Man-in-the-middle

Vimos que phishing é um ataque perigoso em sua essência mas ele possui algumas falhas que podem levar a vítima a desconfiar em algum momento, principalmente por usarem endereços diferentes do original, para ataques com alvo específico e direcionado é mais utilizado o ataque do tipo man-in-the-middle.

Este ataque é mais avançado e permite que o meliante utilize o mesmo endereço da página original para capturar as senhas, ou ainda a captura dos dados do usuário enquanto são transmitidas na rede para o endereço original, de forma similar a um grampo telefônico.
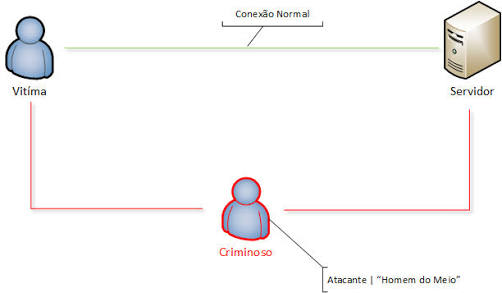


Imagem 4 - Estrutura de um ataque man-in-the-middle


Para realizar um ataque man-in-the-middle o hacker precisa estar na mesma rede que a vítima, ou obter acesso remoto a uma máquina ou roteador que esteja na mesma rede. Nele o atacante (meliante) utiliza-se de falhas estruturais na rede TCP/IP ou DNS que permitem que ele se identifique como um ponto central de rota para a internet ou para a máquina do serviço que se tenta acessar.

“O conceito por trás do ataque MITM é bastante simples e não se restringe ao universo online. O invasor se posiciona entre duas partes que tentam comunicar-se, intercepta mensagens enviadas e depois se passa por uma das partes envolvidas. O envio de contas e faturas falsas poderia ser um exemplo desta prática no mundo offline, o criminoso as envia ao correio das vítimas e rouba os cheques enviados como forma de pagamento. No universo online, os ataques são mais complexos. Apesar de basear-se na mesma idéia o invasor deve permanecer inadvertido entre a vítima e uma instituição verdadeira para que o golpe tenha sucesso.” - Fonte: https://www.kaspersky.com.br/blog/what-is-a-man-in-the-middle-attack/462/.

A detecção deste tipo de ataque por um usuário comum é muito difícil e ele tem se difundido bastante no ano de 2017 devido a uma grande quantidade de falhas encontradas em roteadores chineses frequentemente usados no Brasil. Mais informações sobre essas falhas podem ser encontradas em https://routersecurity.org.

Uma vez explorada a rede da vítima se torna vulnerável, passando as comunicações através da máquina do atacante que pode então substituir as páginas originais por páginas falsas ou em caso de comunicações sem criptografia pode apenas gravar os dados enquanto são transmitidos.

2.1. Evil Twin


Imagem 5 - Estrutura de um ataque evil twin, o usuário e computador tentam acessar o roteador infectado, por ter sinal mais forte


Este ataque é uma variante do Man-in-the-middle e é normalmente utilizado em redes Wi-Fi públicas e gratuitas.

Ao invés de invadir a rede sem fio em que a vítima se encontra o atacante (meliante) cria uma rede sem fio com nome e características idênticas. Usuários inadvertidos ou suas máquinas de forma automatizada acessam essa rede de sinal mais forte, acreditando ser a correta.

Desta forma o hacker, usando-se de um roteador ao qual possui total controle, atua interceptando as comunicações da vítima.

O uso do Evil Twin tem crescido de forma exponencial, principalmente em redes Wi-Fi de grandes conferências, cafeterias e aeroportos onde podem ser extraídos o máximo de senhas.

3. Malwares


O termo malware vem da contração de duas palavras da língua inglesa: malicious (malicioso) e software (programa), antigamente era conhecido apenas como vírus, mas esse tipo de programa foi evoluindo para realizar outros tipos de atividades que não mais tinha intenção destrutiva, como espionagem industrial e roubo de dados confidenciais (spyware), por isso o termo malware foi cunhado de forma a agrupar todos os softwares maliciosos que possam infectar um computador sem a autorização do usuário.

“A maneira que o malware utiliza para causar danos pode ser útil para categorizar o que tipo de malware com o qual você está lidando. A lista a seguir relaciona classes comuns de malware, mas não pretende ser definitiva:
  • Vírus: como seus homólogos biológicos, os vírus prendem-se a arquivos limpos e infectam outros arquivos limpos. Eles podem se espalhar sem controle, danificando funções centrais de um sistema e excluindo ou corrompendo arquivos. Eles normalmente aparecem como um arquivo executável. 
  • Cavalo de Troia: esse tipo de malware se disfarça de software legítimo, ou está incluído em software legítimo que foi violado. Ele tende a agir discretamente e criar “portas dos fundos” em sua segurança para permitir a entrada de outros malwares. 
  • Spyware: Nenhuma surpresa aqui: spyware é malware projetado para espioná-lo. Ele se esconde em segundo plano e anota o que você faz online, incluindo suas senhas, números de cartão de crédito, hábitos de navegação e muito mais. 
  • Worms: worms infectam redes inteiras de dispositivos, sejam locais ou através da Internet, usando as interfaces de rede. Eles usam cada máquina infectada consecutiva para infectar mais.
  • Ransomware: também chamado de scareware, esse tipo de malware pode bloquear seu computador e ameaçar apagar tudo a menos que um resgate seja pago. 
  • Adware: embora não sejam malignos por natureza, softwares de publicidade especialmente agressivos podem minar sua segurança apenas para servir anúncios a você, o que pode servir de porta de entrada para vários outros malwares. Além disso, vamos admitir: pop-ups são realmente irritantes. 
  • Botnets: botnets são redes de computadores infectados que são forçados a trabalharem juntos sob o controle de um invasor.” Fonte: https://www.avg.com/pt/signal/what-is-malware 
  • Apesar desta separação os softwares podem realizar mais de uma atividade maliciosa, fundindo as categorias, aqui mais especificamente iremos focar nos spywares e trojans, pois esses são os tipos de softwares maliciosos que podem realizar o roubo de senhas enquanto são digitadas.
Mesmo com a existência de antivírus poderosos hoje no mercado, malwares que foram criados recentemente podem não ser detectáveis durante meses enquanto operam roubando informações. Isso significa que ninguém tem como se proteger 100% desse tipo de software malicioso.

Por muitas vezes malwares do tipo worms nem precisam de autorização ou intervenção do usuário do computador em questão, um grande exemplo foi a forma com que se espalhou o ransomware de nome “WannaCry” pelo Brasil e pelo mundo, usando-se de uma falha de segurança no sistema operacional Windows, originária de um grande vazamento de falhas confidenciais mantidas pela NSA, ele se espalhou pela rede mundial de computadores sem que houvesse a necessidade dos usuários iniciarem qualquer programa. Este malware em questão conseguiu interromper as atividades de sistemas do governo, bancos e até o setor jurídico no Brasil.

Para a segunda parte, acesse aqui: http://thinkhacker.blogspot.com.br/2018/04/como-as-bolsas-de-criptomoedas-protegem.html

Friday, February 16, 2018

Nova mensagem bomba Telugu trava iPhones (e como resolver)

Então... a Apple cagou denovo.

Para zoar seus amigos basta copiar a seguinte mensagem no WhatsApp, Mesenger, iMessage ou qualquer outro aplicativo que mostre a mensagem na central de notificações (sem as aspas): "జ్ఞ‌ా".

Só isso! Se ele rodar iOS 11 no seu iPhone ele deverá ter travado já.

Atenção! Diferentemente da última mensagem bomba essa pode causar algumas vezes o travamento total do iOS com um reboot loop. Faça isso por conta e risco! Ele pode perder todos os seus dados do telefone caso precise restaurar.

O que acontece é que a central de notificações não consegue desenhar esse caractere, o que causa o travamento do springboard, que é a face principal do sistema operacional iOS, causando o que chamamos de respring.

Como resolver bootloop:


Em alguns casos o iPhone pode travar se reiniciando infinitamente, para resolver isso você precisa se livrar da notificação com o caractere estranho sem ver ela, faça o seguinte:

No seu computador:

  • Faça login no iCloud.com
  • Selecione "Encontrar meu iPhone"
  • Marque seu aparelho 
  • Clique em "marcar aparelho como perdido"
Seu iPhone devera parar de reiniciar, não desbloqueie ele ainda pois a notificação irá voltar a aparecer 

  • Vá para a Câmera 
  • Digite sua senha 
  • Vá em configurações e desligue as notificações para o App que travou (ex: whatsapp, messenger) 
  • Apague suas notificações 
Caso não consiga entrar no WhatsApp, siga os próximos passos para apagar a conversa que causou o problema 

  • Vá para o site do whatsapp Web 
  • Delete a conversa

A próxima versão do iOS 11.3 deverá resolver esse bug

New Telugu bomb message for iPhones (and how to fix it)

So... Apple screwed up again.

In order to prank your friends send copy the following message into WhatsApp, Mesenger, iMessage or any other app that shows the actual message (without quotes) in the Notification Center: "జ్ఞ‌ా".

And that's it! If he runs iOS 11 his iPhone should have crashed already by now.

Warning! Unlike the last bomb message this one might cause sometimes a reboot loop on his iPhone, do this at your own risk! He might lose all his data if he needs a full restore.

The Notification Center can't render this character in iOS 11 due to a bug and ends up crashing the springboard, which is the main face of the iOS, causing what we call a respring.

How to solve the bootloop:

In some cases the iPhone may get stuck rebooting forever, to solve this you need to get rid of notification that caused it in the first place, without seeing it, do the Following:


COMPUTER:
  • GO TO ICLOUD.COM AND SIGN IN 
  • SELECT “FIND MY IPHONE” 
  • SELECT YOUR DEVICE CLICK ON “LOST MODE” 
  • YOUR IPHONE IS READY: 
  • LOCK SCREEN: 
  • GO TO CAMERA ENTER PASSCODE 
  • GO TO SETTINGS AND TURN OFF NOTIFICATIONS FOR THE AFFECTED APP
  • DELETE ALL THE NOTIFICATIONS 
THE CHARACTER IS REMOVED BY DELETING THE CONVERSATION (OR THE MESSAGE) WITH THE PERSON WHO SENT IT
WHATSAPP:
  • GO TO WHATSAPP WEB 
  • DELETE AFFECTED MESSAGES

The next iOS version 11.3 will solve this bug

Wednesday, May 7, 2014

Como baixar legendas automaticamente ao terminar o torrent passo-a-passo

Já tem um bom tempo desde que eu postei sobre como configurar seu cliente torrent para baixar legendas automaticamente quando termina um download de filme ou série.

Apesar de eu tentar, os posts no meu blog em geral não são muito amigáveis e pessoas acabam me procurando por não conseguir fazer funcionar, então decidi fazer um passo a passo, com imagens, para facilitar para todos.

1 - Baixe o legender neste link e salve no seu Desktop: https://sites.google.com/site/thinkhackerblog/legender%200.1b.zip?attredirects=0&d=1


2 - Extraia o conteúdo do arquivo recém baixado em uma pasta qualquer, eu recomendo usar o WinRar caso não tenha um extrator

3 - Dentro da pasta "legender 0.1b", de duplo clique no arquivo "Legendas227I.exe" para começar a instalação.


4 - Ele deve perguntar se deseja que o arquivo faça modificações em seu pc, aceite e clique em próximo no instalador

5 - Na próxima tela do instalador clique em "Eu aceito os Termos do Contrato"


ATENÇÃO: Esse instalador contém vários contratos, esse é o único que você irá aceitar!

6 - Aqui tem um truque, ele vai te mostrar uma propaganda, ao invés de avançar você deve clicar em CANCELAR


7 - O programa então deverá continuar a instalação normalmente, quando tiver instalado, ele deverá mostrar outra propaganda, clique em DECLINE, ou Não Aceitar.


8 - Ele vai te mostrar diversas outras propagandas, em forma de texto, clique sempre em DECLINE


O Instalador então irá finalizar, ao clicar em avançar e concluir ele deve abrir o site do legendasbrasil

9 - Feche o navegador que se abre sozinho e siga para a pasta do legender, no Desktop que você extraiu no segundo passo


10 - Abra o Meu Computador e Navegue para a segunte pasta: C:\Users\[Seu usuário]\AppData\Roaming\Legendas-2.27\Application Files\Legendas-2.27


No Windows XP deverá ser Documents and Settings ao invés de Users, se você não conseguir ver a pasta AppData ou alguma outra é porquê ela é oculta, simplesmente edite o endereço na sua barra e insira o resto depois do seu usuário: \AppData\Roaming\Legendas-2.27\Application Files\Legendas-2.27 como na foto acima

11 - Agora copie os arquivos dentro da pasta legender para a pasta do Legendas, mande substituir os arquivos quando ele perguntar


12 - Pronto, agora para testar, de um clique direito em um video que queira legendar, e escolha baixar melhor legenda brasil


Configurando o uTorrent:

13 - Se você ainda não tem o uTorrent, baixe ele em http://www.utorrent.com/intl/pt/downloads e instale

14 - No uTorrent entre em Opções > Preferências. Options > Preferences na versão em inglês


15 - Abra a guia Advanced ("Avançado") > Run Program, e cole na caixa "Run this program when a torrent finishes" o seguinte texto com as aspas: "C:\Users\[Seu Usuario]\AppData\Roaming\Legendas-2.27\Application Files\Legendas-2.27\legenddir.bat" "%D"


Clique em OK e pronto! Agora baixe um video de sua escolha e o legender irá baixar automaticamente as legendas para ele

A maioria dos clientes de torrent tem a opção de rodar um programa quando o torrent termina, da mesma forma que neste tutorial configuramos para o uTorrent você pode também usar o seu cliente torrent favorito.

Caso você queira entender como funciona o legender, acesse: http://thinkhacker.blogspot.com.br/2013/09/como-baixar-legendas-automaticamente-ao.html.


Thursday, May 1, 2014

Como fazer seu post aparecer na timeline de TODO MUNDO

Olá garotada, estou de volta com mais uma dica para vocês.

Como muita gente sabe o facebook entrou com um novo algoritmo para decidir o que é de fato "importante" e "interessante" para você ver na sua timeline.

Isso de certa forma é bem útil para evitar aqueles posts nada a ver pedindo para curtir ou compartilhar. Também é bem útil para evitar os posts daquele seu parente distante chato que você não tem contato.

O problema é que esse algoritmo é especialmente útil para o facebook, que vende se um post vai aparecer ou não na timeline dos outros..

E como todos os algoritmos é questão de tempo para que encontremos formas de nos aproveitarmos dele.

Pois é, acontece que o algoritmo olha os likes do post e também os comentários, e se nos comentários tiver alguém dizendo a palavra mágica congratulations (parabéns em português) o facebook entende que a pessoa teve um acontecimento importante, como um nascimento, casamento, etc..

Então da próxima vez que você quiser que seu post seja visto por todo mundo, peça para que algum amigo comente congratulations nele.

Eu só espero que não usem isso para posts imbecis de se gosta de cachorrinho curte, ou de crianças com câncer que irão receber 5 centavos por like. Se eu ver isso eu vou te caçar até o quinto dos infernos.

Saturday, November 23, 2013

Porque, e como aconteceu tanta cagada em Novembro

 Então, agora que todos você já tomaram seu tempo para trocar aquela velha e manjada senha que usava em todos os sites (e só espero que não seja 123456), vamos parar um pouco para conversar dos motivos por trás disso.

Antes de mais nada, eu não cheguei a noticiar aqui todos os vazamentos de senha que ocorreram este mês, apenas o maior que foi o da Adobe. Possivelmente vocês viram sites de notícias por aí tratando sobre ataques hackers que ocorreram nesse mês em especial. Vamos fazer uma breve passada por eles:

  • 130 milhões de senhas criptografadas de forma fraca foram roubadas da Adobe.
  • O código fonte do Adobe Photoshop também vazou na internet
  • 42 milhões de senhas sem criptografia NENHUMA foram roubadas da Cupid Media, a grande empresa por trás de sites de busca de namoros online.
  • 840 mil senhas do MacRumors, um fórum largamente frequentado por amantes de plataformas Apple.
  • Invasão e roubo de dados sensíveis do PR Newswire, um site americano importante de notícias e bolsa de valores.
  • Invasão do departamento de energia americano, exército e departamento de saúdo com roubo de informações sensíveis de funcionários com conta bancária. Vale ressaltar que o departamento de energia tem controle do arsenal nuclear americano.
  • Invasão e roubo de quase todos os dados da National White Collar Crime Center (NW3C), agência responsável por gerenciar todas as informações de ciber crime, além de registrar reclamações de violações de crimes na internet.
  • Invasão e derrubada de sites do governo de Singapura e de contas do primeiro ministro, em protesto aos regulamentos de internet.

OK, ainda devem ter mais coisas a adicionar a essa lista, primeiro eu vou conversar sobre o motivo, e depois sobre como eles fizeram isso, ok?

Black-and-white drawingNo dia 5 de novembro de 1605 foi feita a prisão do revolucionário Guy Fawkes, um dos responsáveis por uma conspiração que visava matar o rei James I (Seria Rei Tiago primeiro em português?), Guy foi pego com diversos barris de pólvora que seriam utilizados para mandar tudo pelo ar, e foi exatamente o que ele disse quando interrogado sobre o motivo de tanta pólvora.

Guy foi popularizado numa série de quadrinhos chamado V de vingança que depois gerou um filme com o mesmo nome, o protagonista usava uma máscara de Guy. Esta máscara depois se tornou símbolo de anonimidade durante o filme, e passou a ser utilizada pelo grupo Anonymous, perpetuando-se tal símbolo.

O Anonymous se trata de um grupo descentralizado que funciona como um nome comum entre cyber ativistas, ou hacktivistas.

Pudemos também ver muitas dessas máscaras durante os protestos no Brasil, não necessariamente ligadas ao grupo, mas ligadas ao filme e ao ideal de luta política que ele propõe.

Como celebração ao dia 5 de Novembro, se tornou comum entre os ativistas do grupo Anonymous provocar uma grande onda de protestos concentrada em forma de catástrofes pela internet, em geral eles escolhem o motivo, que neste ano foram as novas regulamentações de uso da internet que fere algumas liberdades antes concedidas.

Agora vamos falar sobre como isso tudo foi feito, e de novo vamos falar sobre a culpa da Adobe nisso tudo, só que agora se tratando de outro software deles, o ColdFusion.

O Adobe ColdFusion é uma framework para desenvolvimento Web, em termos simples é uma ferramenta completa para fazer sites, com capacidade de se conectar a bancos de dados, possui sua própria IDE e linguagem de scripting.

Bom, o ColdFusion é amplamente usado em sites por aí, entre eles sites da Adobe, os da Cupid Media, e do governo americano (olha que coisa linda).

No final do ano passado e começo deste ano, hackers descobriram diversas falhas muito graves no ColdFusion, dentre elas inclusive uma falha que permitia qualquer um ter acesso de administrador em qualquer site feito pela plataforma: http://www.exploit-db.com/exploits/27755/ , http://www.exploit-db.com/exploits/24946/

Com credenciais de administrador, eles foram capazes de fazer tudo o que quiseram nesses servidores, inclusive instalar um bot que garimpava dados e enviava para um servidor oculto.

E agora essas falhas de segurança já se tornaram conhecidas por todos, mas até que isso fosse descoberto, deu tempo de sobra para que pudessem pegar informações de sabe-se lá quantos sites além dos que se tornaram publicamente conhecidos.

Mas ainda tem uma reviravolta nessa história toda: existem peritos independentes que ficam cavando os servidores da deep web atrás de informações e novidades do ciber crime. E numa dessas escavações que foram encontradas as senhas da Adobe, da Cupid Media e da NW3C, todas no mesmo servidor, provavelmente onde os hackers guardavam suas pilhagens.

Mas se esses caras conseguiram achar, outros também conseguiam, e isso se provou verdade no final de Outubro e início de Novembro, quando soltaram no fórum do Anonymous a lista de logins e senhas da Adobe, bem como o código fonte do Photoshop.

As outras bases de dados ainda não apareceram por aí, mas com certeza já estão nas mãos de pessoas que poderão fazer de sua vida um inferno com elas. 

No fundo eu só tenho a agradecer as pessoas que soltaram a lista da Adobe na internet, porquê assim todo mundo ficou atento para o que os hackers já tem em mãos, é melhor você trocar a senha agora sabendo dos riscos do que ser pego de surpresa sem saber de nada..

E quanto a esses vazamentos de informações, é como eu sempre digo: uma vez na internet é como mijo na piscina, não tem como tirar a menos que esvaziem ela toda...

Tuesday, November 19, 2013

Adobe: um dos maiores vazamentos de senhas da história

Olá crianças! É com muito pesar que venho aqui hoje dizer para vocês mudarem suas senhas! agora!

Como muitos conhecem, uma ferramenta que quase todo mundo usa como o photoshop pedem agora que seus clientes façam uma inscrição no site da adobe quando você instala ele, certo?

Pois é, graças a isso a Adobe conseguiu ter uma base de dados com mais de 130 milhões de usuários, para você ter uma idéia de quanta gente isso representa, a população do brasil é de módicos 200 milhões...

Por volta de Dezembro do ano passado um hacker ético (sim isso existe!) conhecido como ViruS_HimA divulgou uma pequena lista de senhas do governo americano e de funcionários da adobe, como forma de incentivar eles a fecharem uma falha de segurança que ele encontrou no site.

Ele teve que recorrer a isso, já que quando ele avisou a empresa, ninguém se deu ao trabalho sequer de responder ao email dele ou corrigir o erro.

O problema é que as pessoas atentas, ao perceberem que de fato havia uma falha de segurança, que no caso era o bom e velho SQL injection, foram atrás de invadir o servidor antes que a adobe arrumasse, e graças a isso, um banco de dados gigantesco de emails, senhas, perguntas e respostas secretas pode ser encontrado nos profundos mares sombrios da internet, 130 milhões delas..

Como a maioria das pessoas tendem a usar a mesma senha em diversos sites, você sabe o que isso significa? uma catástrofe. Para você ter idéia, todos os proprietários de sites (inclusive eu!) usam o bom e velho photoshop. Se alguém pegar a senha de um proprietário de site, pode pegar a senha de todos os usuários deles, e por aí vai, criando uma rede gigante de caça a senhas, e você sabe bem onde isso vai parar.

Então mesmo que você não tenha conta na adobe, sua senha pode estar em risco! eu recomendo que mude suas senhas pelo menos dos serviços principais que usa, como email, facebook, etc...

Se você não sabe se tem conta na adobe e quer ver se foi comprometido, você pode pesquisar se seu email consta no vazamento pelo seguinte site: http://adobe.cynic.al/

Agora, vamos a lista das top 10 senhas mais usadas no site da adobe, se você ver a sua senha nessa lista, você é um idiota:

Colocação | Quantas pessoas usam | Senha
--------------------------------------------------------------
1.                1911938           123456
2.                446162            123456789
3.                345834            password
4.                211659            adobe123
5.                201580            12345678
6.                130832            qwerty
7.                124253            1234567
8.                113884            111111
9.                83411             photoshop
10.               82694             123123

fonte: http://stricture-group.com/files/adobe-top100.txt